Quand une simple publicité sert à espionner : ce qu’il faut vraiment savoir
Vous ouvrez un site web et une bannière de publicité s’affiche. Vous ne cliquez pas dessus, vous n’y prêtez même pas attention. Pourtant, selon des chercheurs, une agence de publicité israélienne s’est servie de ce mécanisme tout à fait banal pour repérer des internautes et, dans quelques cas, pour faciliter l’installation d’un logiciel espion. Voilà de quoi inquiéter. Prenons le temps de démêler ce qui est établi, ce qui n’est que soupçonné, et surtout ce que cela change (ou pas) pour vous.
Que s’est-il passé ?
Le 15 octobre 2026, deux équipes ont publié leurs conclusions : Citizen Lab, un laboratoire canadien spécialisé dans la défense des droits numériques, et Confiant, une entreprise new-yorkaise qui traque les publicités malveillantes. Elles mettent en cause Discover-Tech, une agence de publicité israélienne fondée en 2020.
Leurs constats principaux :
– Les publicités de cette agence sont apparues sur plus de 120 000 sites et 75 000 applications.
– Elle servait d’intermédiaire entre le monde de la publicité en ligne et des fabricants de logiciels espions commerciaux, notamment Candiru, une société israélienne placée sur liste noire par les États-Unis en 2021.
– Le cas d’infection confirmé concerne 45 ordinateurs Windows de la chaîne Al Jazeera, entre 2024 et 2025.
– Des journalistes, des institutions internationales et des réseaux sensibles auraient reçu ces publicités. Mais recevoir une pub, ce n’est pas être piraté : les chercheurs insistent là-dessus.
Discover-Tech n’a pas répondu aux demandes de la presse. Google l’a exclue de ses plateformes publicitaires pour « violation systématique » de ses règles. D’autres acteurs (le registre européen IAB Europe, la filiale publicitaire de Comcast, la plateforme Liftoff) l’ont retirée ou suspendue.
Un mot sur « mon téléphone est-il infecté ? »
Plusieurs titres de presse ont parlé de « téléphones infectés ». À ma connaissance, les infections prouvées dans ce dossier concernent des ordinateurs Windows, pas des smartphones. L’agence cherchait aussi, parfois, à retrouver le numéro de téléphone de sa cible. C’est une nuance importante : on est loin de « des millions de téléphones infectés ».
Comment fonctionne la publicité en ligne (le décor)
Pour comprendre l’affaire, il faut savoir comment une publicité arrive sur votre écran. Ce n’est pas le site qui choisit la pub : c’est une vente aux enchères automatique, qui dure quelques millisecondes.
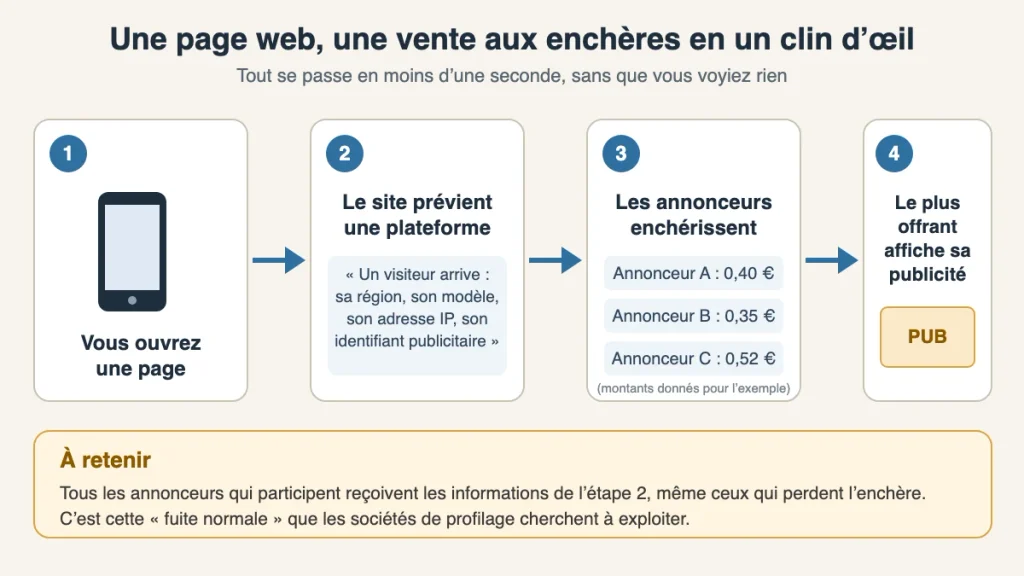
Pour que les annonceurs puissent enchérir intelligemment, la plateforme leur transmet des informations sur vous : votre région approximative, votre adresse IP, le modèle de votre appareil et votre identifiant publicitaire, une sorte de numéro de série que votre téléphone distribue aux applications pour vous reconnaître d’un site à l’autre. Tous les participants reçoivent ces informations, même ceux qui perdent l’enchère. Le système est légal et courant, et c’est bien cette porte d’entrée qui a été détournée.
Comment une pub peut viser une seule personne
Dans le cas révélé par les chercheurs, la plateforme de Discover-Tech, nommée Controlium, permettait à ses clients de choisir un appareil précis grâce à son identifiant publicitaire, ses cookies ou son adresse IP. Le principe, résumé ci-dessous :
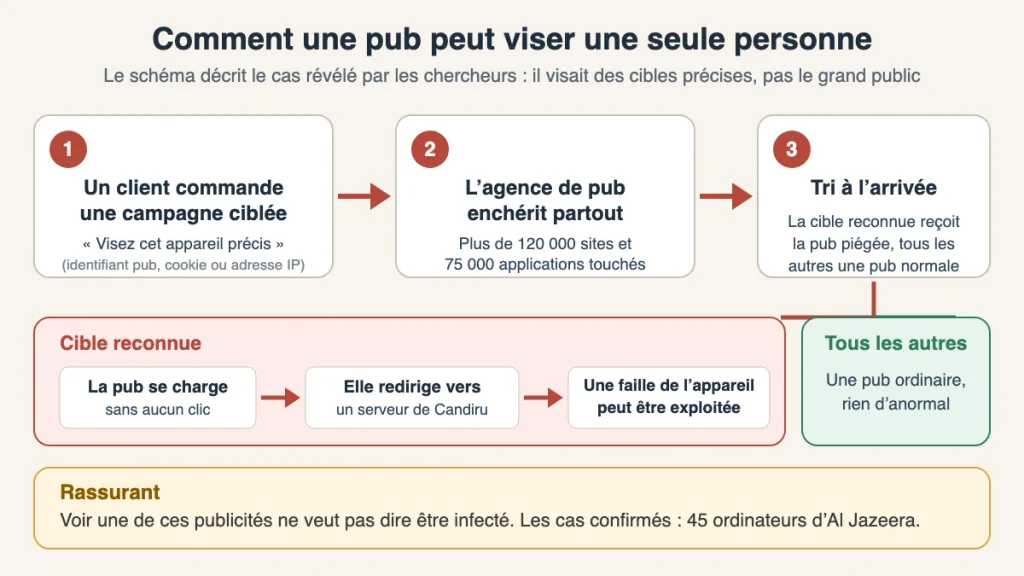
La personne visée recevait une publicité piégée, qui se chargeait sans aucun clic. Elle redirigeait l’appareil vers un serveur lié à Candiru, qui tentait alors d’exploiter une faille de l’appareil pour installer son logiciel espion. Tous les autres internautes voyaient une publicité ordinaire. C’est ce qui rend ces attaques discrètes : personne d’autre ne remarque rien.
Les chercheurs précisent que la part de publicités liées à Candiru était minuscule : quelques centaines ou milliers d’affichages par jour, face à au moins 10 millions de publicités diffusées quotidiennement par l’agence.
Zone technique — pour les curieux et les passionnés
🤓 Pour aller plus loin : le profilage et l’affaire Starlink
L’infection n’est que la partie spectaculaire du dossier. L’autre volet, c’est le profilage : suivre une personne d’un site à l’autre grâce aux enchères. Des accords d’« appariement de cookies » permettent à deux sociétés de recouper leurs fichiers pour reconnaître un même internaute partout où il va.
Dans une autre étude, les chercheurs de TrendAI (la branche sécurité de Trend Micro) ont analysé des millions de requêtes publicitaires émises depuis des connexions Starlink. Un enchérisseur, identifié depuis comme étant Discover-Tech, remportait environ 13 % des enchères sur ce trafic, contre 3 % en moyenne pour ses concurrents. Il arrivait en tête dans 105 pays, dont la France (64,6 % des enchères), mais aussi dans des pays sous sanctions où la demande publicitaire commerciale est quasi nulle (Syrie, Libye, Yémen…). Les chercheurs y voient un indice de localisation d’utilisateurs, mais ce sont des soupçons, pas des faits établis.
Autre détail croustillant : le tableau de bord de Controlium aurait été accessible sur Internet sans mot de passe, ce qui a permis aux chercheurs de récupérer des journaux de connexion. Même les professionnels de l’espionnage ne sont pas à l’abri d’une erreur de configuration.
Côté militaire, le Pentagone a reconnu plus tôt cette année que des soldats déployés en zone de conflit avaient été ciblés à partir de données de localisation issues de la publicité, et plusieurs branches de l’armée ont désactivé le suivi publicitaire sur certains appareils.
Faut-il s’inquiéter ?
Soyons clairs : non, pas de panique. Quelques raisons de rester serein.
– Les cas documentés visent des cibles précises : une chaîne de télévision, des journalistes, des institutions, des entreprises stratégiques. Rien n’indique que le grand public soit visé par ces logiciels espions commerciaux.
– Les entreprises les plus importantes de la publicité ont coupé les ponts avec l’agence.
– Voir une publicité ne suffit pas à être infecté : il faut en plus qu’une faille soit exploitable sur votre appareil.
Le vrai sujet, pour nous tous, est le pistage publicitaire : même sans espionnage, nos habitudes de navigation circulent plus largement qu’on ne le croit. Quelques réglages simples le limitent.
Comment limiter le pistage dès aujourd’hui 💡
– Gardez votre appareil à jour : les mises à jour de votre téléphone, de votre ordinateur et de votre navigateur corrigent les failles que ces attaques cherchent à exploiter. C’est la meilleure protection.
– Supprimez ou réinitialisez l’identifiant publicitaire. Sur Android, dans les paramètres de confidentialité, rubrique « Annonces » (le chemin varie selon la marque et la version). Sur iPhone, dans Réglages, Confidentialité et sécurité, désactivez « Annonces personnalisées » dans Publicité Apple et refusez le suivi aux applications.
– Désactivez la personnalisation des annonces dans votre compte Google et dans vos autres comptes.
– Utilisez un bloqueur de publicités (uBlock Origin sur ordinateur par exemple) ou un navigateur qui limite le pistage, comme Firefox ou Brave. Attention : il faut qu’il bloque les requêtes avant qu’elles ne partent, sinon l’effet est limité.
– Méfiez-vous des applications gratuites bourrées de publicités : plus il y en a, plus vos données circulent.
En résumé
Une agence de publicité aurait détourné un système banal, les enchères publicitaires, pour viser des personnes précises. Ce n’est pas une infection de masse, mais cette affaire montre combien la publicité en ligne est devenue un terrain de jeu pour les espions. La bonne nouvelle : les géants du secteur ont réagi, et quelques réglages suffisent à vous rendre bien moins traçable.
Et vous, avez-vous déjà regardé les réglages de publicité de votre téléphone ? Ce petit tour de quelques minutes en vaut la peine.
Sources : Phonandroid, Zonebourse (dépêche Reuters), rapport conjoint de Citizen Lab et Confiant du 15 octobre 2026 (via Next.ink et Al Jazeera)